
Entre el 12 y el 17 de noviembre de 2026, una serie de caídas dejó sin correo a empresas de todo el mundo, detuvo los vuelos en Estados Unidos y retrasó pagos bancarios. Parecía un ataque coordinado. Hasta ahora, las autoridades y las empresas dicen que no, y que cada falla tuvo su propia causa. Aquí está lo que se sabe, qué tiene que ver la IA y qué conviene hacer en tu negocio.
Hubo fallas en Microsoft 365, en el control aéreo de la FAA, en JPMorgan Chase, United Airlines, Apple y la NSA, entre otros. Los responsables hablan de errores de software, mantenimiento y cambios técnicos, y no han encontrado pruebas de un ciberataque ni de que los incidentes estén conectados. Algunas causas todavía no se explican del todo. La lección para cualquier negocio: si un solo servicio se cae, ¿qué más se cae contigo?
Qué pasó, día por día
Estas son las fallas que más atención recibieron. Los datos vienen de las explicaciones oficiales de cada organización, reunidas por TechRepublic, Foreign Policy y CBS News.

Dejaron de funcionar Outlook y Exchange Online, y con ellos funciones de Teams, Copilot, SharePoint y OneDrive que dependen del correo. La falla principal duró casi 24 horas.
Causa informada: un defecto de software latente, introducido en una mejora de capacidad de red, que se activó con el aumento de carga y dejó sin respuesta a los servidores de acceso. Microsoft dijo que no hubo actividad maliciosa.
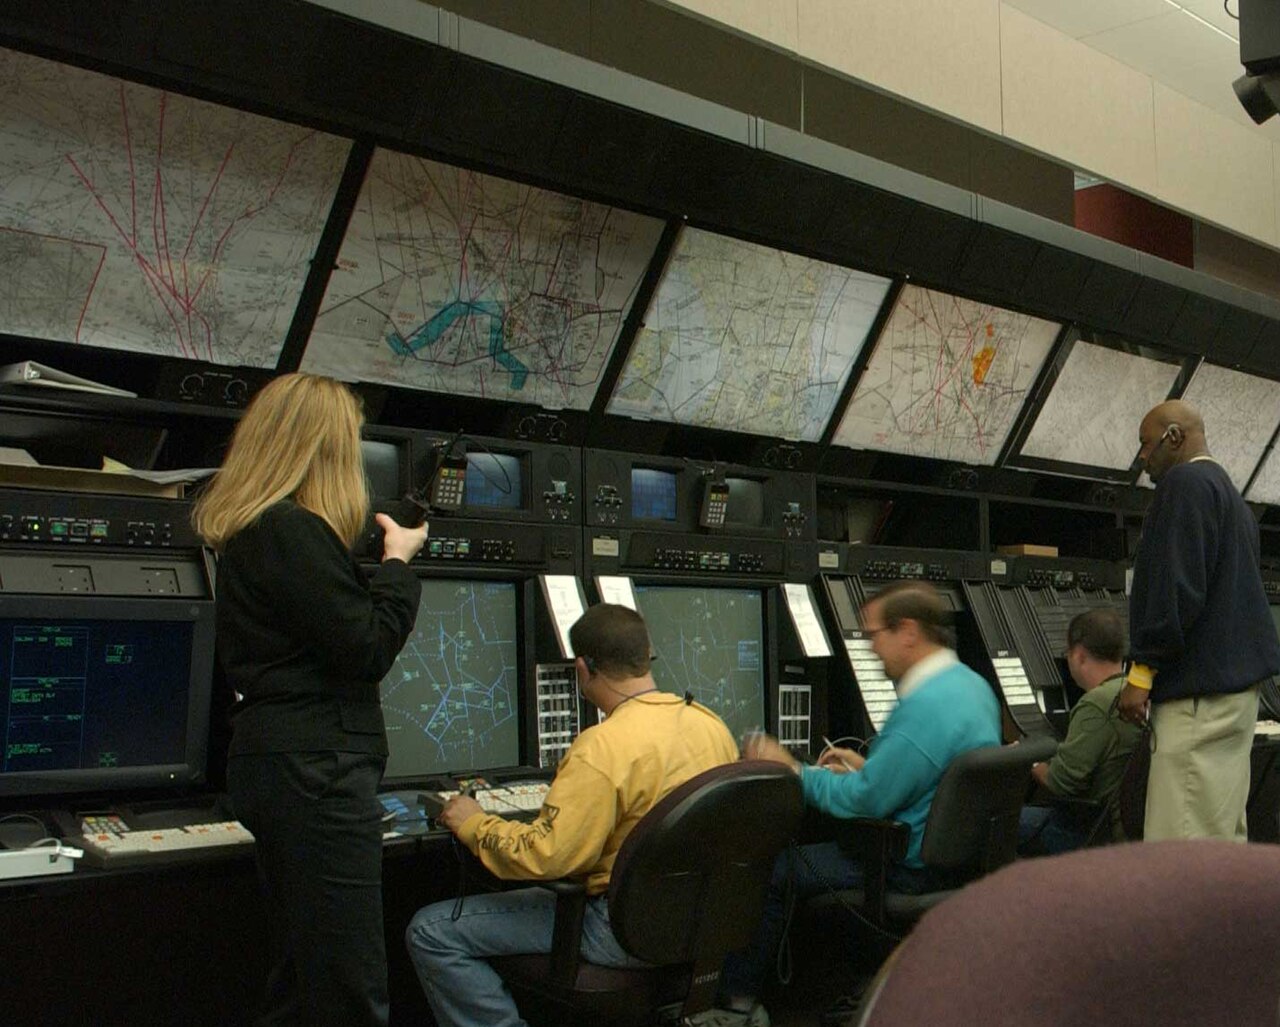
La agencia ordenó detener todos los despegues del país durante más de cuatro horas, con cancelaciones y retrasos que continuaron después.
Causa informada: su red heredada se saturó con unas 1,000 conexiones cada cuatro o cinco segundos. La investigación preliminar apunta a un router instalado por un contratista en una instalación de radio en Arkansas. La FAA no ve indicios de ciberataque.

Errores de autenticación y conexión en la región US-East-1 durante unas tres horas, que afectaron al servicio de identidad y a las aplicaciones que dependen de él.
Causa informada: AWS se recuperó, pero no ha publicado una causa definitiva.

Se retrasaron transacciones y pagos, incluidas algunas transferencias de Zelle. También hubo problemas breves en Bank of America y U.S. Bank, y clientes de otros bancos notaron fallas ligadas a Chase.
Causa informada: un error de software en sistemas de hardware propios del banco. Chase dijo que no hay evidencia de que esté relacionado con ciberseguridad.

Los pilotos perdieron acceso a las aplicaciones de planeación de vuelo y al peso final de la aeronave. La aerolínea habló de unos 30 minutos y menos de 150 vuelos afectados.
Causa informada: la aerolínea no ha explicado qué componente falló. Dijo que no hay indicios de un incidente de ciberseguridad.

Apple Music, App Store, AppleCare y parte de iCloud fallaron durante horas. Ese mismo día, algunos sistemas internos de la NSA quedaron fuera de servicio y, según medios, entre ellos su red de información clasificada.
Causa informada: Apple habló de una actualización interna. La NSA, de mantenimiento programado, y aseguró que sus capacidades críticas siguieron operando.
También fallaron Workday, que dejó sin acceso a nóminas y recursos humanos a algunos clientes hasta el 14 de noviembre por un problema en su entorno de recuperación ante desastres, y el servicio de Claude, de Anthropic, con dos incidentes de entre dos y dos horas y media por errores de inicio de sesión. En el caso de Claude no se ha explicado la causa.
¿Fue un ciberataque?
Hasta ahora, no hay pruebas. El secretario de Estado, Marco Rubio, dijo que no hay evidencia de que los incidentes estén relacionados ni de que haya actores maliciosos detrás. El director de Inteligencia Nacional, Jay Clayton, afirmó ante el Congreso que se trató de interrupciones separadas, asociadas a mantenimiento y cambios técnicos, y no de un ataque coordinado ni patrocinado por un Estado.
Esto no significa que todo esté explicado. AWS, United y Claude no han publicado una causa definitiva, y la investigación de la FAA sigue abierta. Pero la conclusión por ahora es incómoda por otro motivo: nadie tuvo que atacar para que todo se detuviera.
¿Y la inteligencia artificial?
Ningún responsable ha dicho que la IA haya causado estas caídas, y Microsoft aclaró que la suya no se relacionó con IA ni con agentes. Lo que sí plantean algunos expertos y legisladores es una causa indirecta. Las herramientas de IA encuentran vulnerabilidades en sistemas viejos a una velocidad enorme, y empresas y gobiernos corren a parchar. Los parches apresurados, sobre todo en infraestructura heredada, pueden romper dependencias que nadie anticipó. El senador Mark Warner y el exfuncionario David Agranovich lo describen como un costo de confiabilidad por la prisa de parchar. Es una hipótesis, no una causa confirmada.
Del lado de los atacantes, el cambio sí está documentado. El 16 de noviembre, el Grupo de Inteligencia de Amenazas de Google (GTIG) y Mandiant publicaron que, por primera vez, detectaron una cadena completa automatizada de descubrimiento y explotación de vulnerabilidades, sin intervención humana. En un servidor expuesto encontraron una herramienta llamada exploit_agent, que compara el código de un programa antes y después de un parche, redacta un exploit y lo ejecuta. También observaron marcos de agentes ofensivos de código abierto, como PentAGI y CAIRN, usados en intrusiones reales, el robo de credenciales de modelos de IA para revenderlas y ataques a la cadena de suministro que manipulan la configuración de asistentes de programación. Puedes leer el informe en el blog de Google Cloud.
Cuando un atacante puede convertir un parche en un exploit en minutos, el tiempo entre "salió la actualización" y "alguien intenta aprovechar la falla" se acorta. Actualizar rápido ya no es opcional. Hacerlo con orden y con respaldo, tampoco.
La actualización de PHP de esta semana

El 19 de noviembre, el proyecto PHP publicó versiones de seguridad para todas sus ramas compatibles: 8.5.13, 8.4.28, 8.3.37 y 8.2.36, junto con el lanzamiento de PHP 8.6.0. Según el recuento de cada fuente, corrigen entre 17 y 18 vulnerabilidades. Siete se califican como críticas, con puntaje 9.2 de 10 en CVSS 4.0. Se suman a la actualización de emergencia del 21 de octubre, conocida como PHP2Shell.
La más comentada es una falla de contrabando de solicitudes en PHP-FPM (CVE-2026-129289) que puede permitir ejecutar código sin autenticarse. Afecta a servidores en los que el servidor web reutiliza conexiones con PHP-FPM, como algunas configuraciones de nginx, Apache y HAProxy. Otras críticas afectan el manejo de sesiones y la memoria del motor. PHP advirtió que casi todas necesitan configuraciones no predeterminadas o poco comunes, y a la fecha de las fuentes no había reportes de explotación activa ni inclusión en el catálogo de vulnerabilidades explotadas de la agencia de ciberseguridad CISA.
No hay evidencia de que esta actualización tenga relación con las caídas de Microsoft, la FAA o los bancos. Se menciona aquí porque ilustra la presión de parchar rápido sin romper nada, y porque afecta a muchos sitios web. Si tu sitio usa PHP, WordPress o cualquier aplicación hecha con PHP, revisa tu versión. Detalles técnicos en PHP Architect y BleepingComputer.
Consecuencias: lo que se vio en la práctica
- Trabajo detenido. Casi un día sin correo ni calendarios para empresas, escuelas y gobiernos. Nóminas bloqueadas en otros casos.
- Viajeros afectados. Vuelos detenidos en todo el país, con efectos que duraron más que la falla misma, porque hay que reacomodar aviones, tripulaciones y pasajeros.
- Pagos retrasados. Transferencias y operaciones que tardaron o no se completaron, y clientes de otros bancos afectados por la cadena de dependencias.
- Dependencias ocultas. Servicios que parecían independientes fallaron juntos porque comparten correo, identidad o red.
- Desconfianza y rumores. Sin explicaciones rápidas, se llenó el vacío con teorías sobre ataques y sabotaje.
Recomendaciones para tu negocio
No necesitas ser un banco ni una aerolínea para aplicar estas lecciones. Estas diez acciones cubren lo básico, desde lo más urgente.
- Revisa y actualiza tu versión de PHP hoy. Confirma qué versión usa tu sitio en el servidor web, no solo en la línea de comandos. Si usas 8.5, 8.4, 8.3 u 8.2, pasa a 8.5.13, 8.4.28, 8.3.37 u 8.2.36. Reinicia PHP-FPM y vuelve a construir contenedores. Si tu versión ya no recibe soporte, planea migrar: PHP 8.2 termina su soporte el 31 de diciembre de 2026.
- Actualiza con orden, no con prisa. Haz un respaldo completo antes, prueba en un entorno de pruebas si puedes, elige un horario de poco tráfico y deja listo cómo regresar a la versión anterior.
- Si no puedes actualizar de inmediato, aplica mitigaciones temporales: desactiva
session.upload_progressy evita reutilizar conexiones entre tu servidor web y PHP-FPM. Son un puente, no una solución. - Mapea tus dependencias. Anota de qué servicios depende tu operación: correo, identidad (cuentas de acceso), pagos, hosting, dominio y DNS. Pregunta qué pasa si cada uno falla un día entero.
- Ten un plan B de comunicación. Si el correo falla, ¿cómo avisas a tu equipo y a tus clientes? Define un canal alterno, como WhatsApp o una llamada, y comparte la lista de contactos fuera del correo.
- Prepara procesos manuales. Para ventas, citas o pagos, define qué haces si el sistema no responde: formatos en papel, cobro por transferencia o efectivo, y cómo registrarlo después.
- Haz respaldos y prueba restaurarlos. Sigue la regla 3-2-1. Prueba la recuperación en un entorno de pruebas y no en producción, porque incluso una prueba de recuperación mal hecha puede causar una falla, como pasó con Workday.
- Protege accesos. Verificación en dos pasos en correo, hosting y paneles. No expongas servicios internos a internet, como PHP-FPM, a redes no confiables. Más ideas en seguridad básica para tu sitio web.
- Monitorea y sigue las páginas de estado. Configura alertas de disponibilidad para tu sitio y guarda las páginas de estado de tus proveedores (Microsoft 365, AWS, hosting). Así sabes si el problema es tuyo o de ellos.
- Usa la IA con cuidado. No pegues contraseñas, claves de acceso ni datos de clientes en un chat. Si usas asistentes de programación, revisa los permisos que les das y protege tus claves de API. Los atacantes ya roban credenciales de modelos de IA y manipulan la configuración de estos asistentes.
Cuando varias cosas fallan juntas, es fácil culpar a un ataque. Antes de compartir una explicación, revisa si viene de la empresa o de una autoridad. Una causa técnica puede ser menos emocionante, pero es la que se confirma.
¿Quieres que revisemos tu sitio?
En Jorxel podemos revisar la versión de PHP y la configuración de tu hosting, revisar tus respaldos y dejar tu sitio con monitoreo. Escríbenos y te decimos en qué estado está.
Fuentes
- TechRepublic: November 2026 Tech Outages
- Foreign Policy: The U.S. Tech Outage Wave, Explained
- CBS News: Rubio says there's "zero evidence" recent tech outages are related
- Google Cloud: GTIG AI Threat Tracker
- BleepingComputer: PHP security updates fix 18 flaws
- PHP Architect: PHP's November security release explained
Logotipos y marcas: Microsoft, FAA, Amazon Web Services, JPMorgan Chase, United Airlines, Apple, Bank of America y PHP pertenecen a sus respectivos dueños y se muestran solo para identificarlos. Información al 19 de noviembre de 2026.